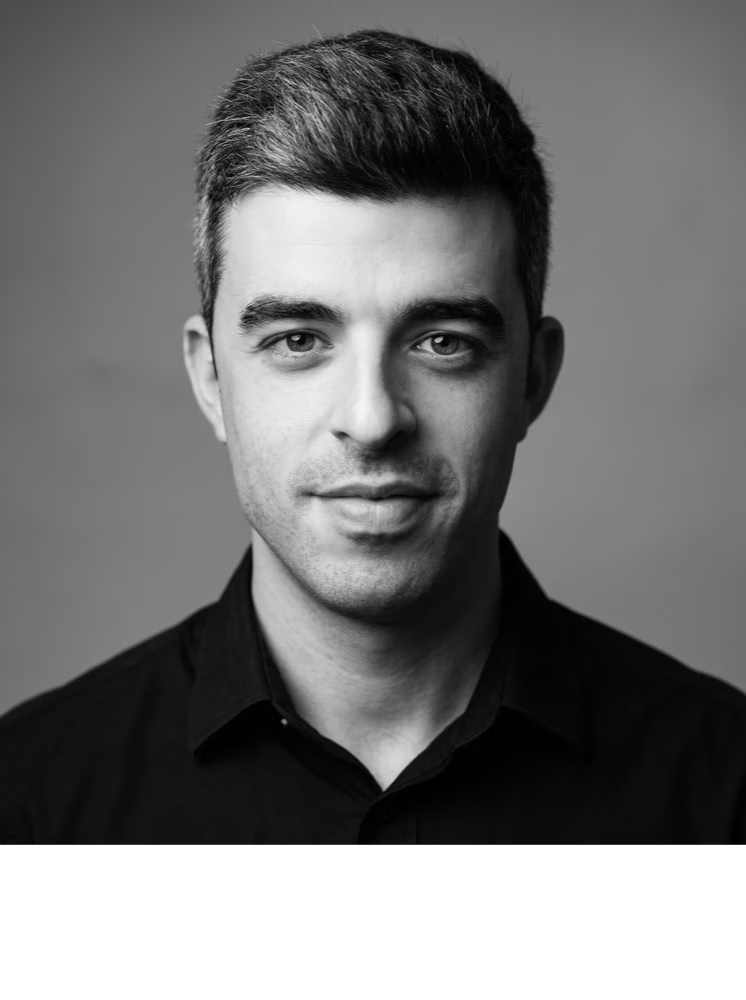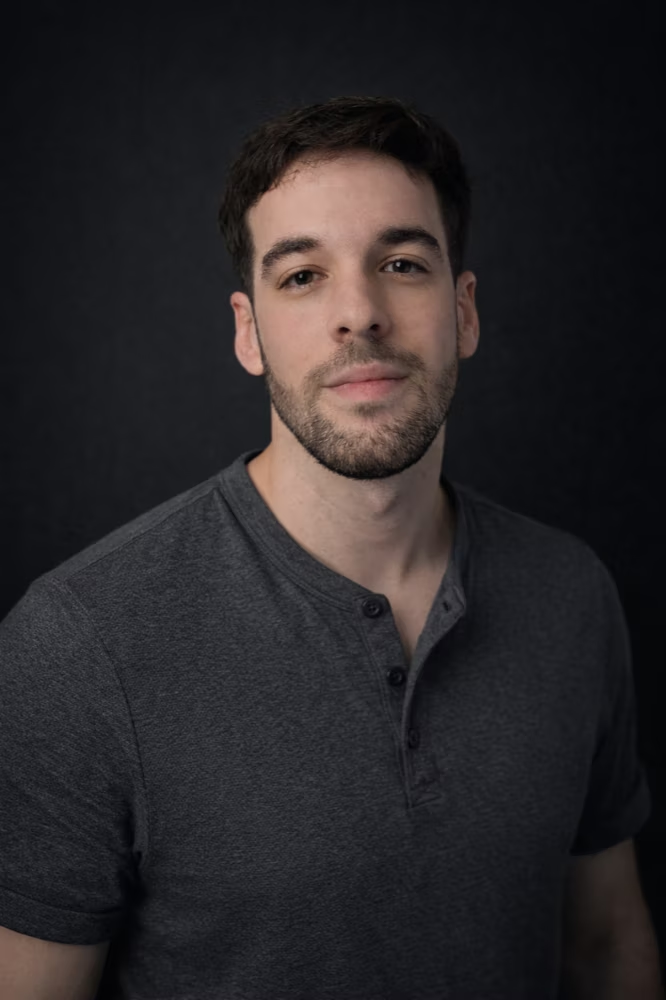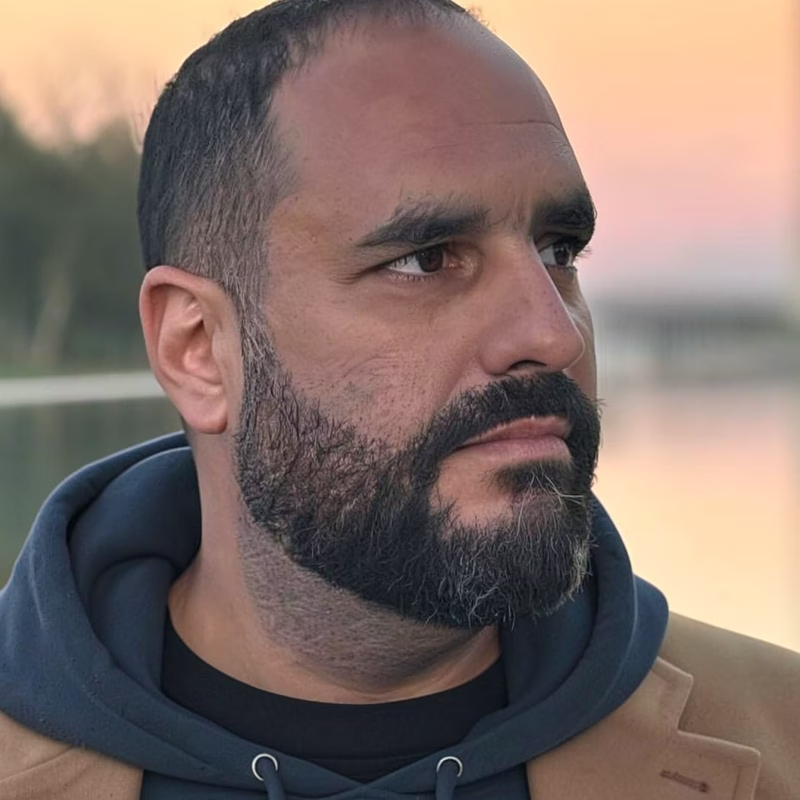
El equipo detrás de vulnit.

Desde Granada, investigamos cómo se atacan las aplicaciones móviles para ayudar a protegerlas.

Antes de vulnit trabajábamos en laboratorios de certificación de seguridad, evaluando productos según esquemas como Common Criteria, EMVCo SBMP o LINCE.

A lo largo de nuestra carrera hemos analizado y encontrado vulnerabilidades en todo tipo de productos, tanto hardware como software: firewalls, antivirus, dispositivos médicos o aplicaciones móviles.

Nuestro equipo cuenta con certificaciones de referencia tanto a nivel ofensivo (OSCP, OSED, OSWE y OSCE) como de gestión de la ciberseguridad (CISSP).

Experiencia de nuestro equipo

Hemos evaluado la seguridad de productos de empresas como:

Probamos como un atacante y documentamos como un laboratorio de certificación: cada hallazgo llega con evidencias, los pasos para reproducirlo y cómo corregirlo. Además, desarrollamos tecnología propia, como Chameleon, nuestro Android modificado, agentes de IA y herramientas de análisis, para que nuestros especialistas se centren en las vulnerabilidades que importan.

Usamos la IA para cubrir más partes de cada aplicación y profundizar más en el mismo tiempo. Nuestros especialistas dirigen el trabajo y validan cada resultado. Una vulnerabilidad debería llegarte por nuestro informe, no por un incidente.

OWASP reconoce a vulnit como MAS Advocate por nuestras contribuciones a la seguridad de aplicaciones móviles. Descubre nuestras contribuciones.

Cuéntanos qué necesitas para tu aplicación o tu equipo. Te respondemos en un plazo de un día laborable para acordar una llamada.

Una cookie necesaria recuerda tus preferencias durante un máximo de 180 días. Política de privacidad.