vulnit, reconocida como OWASP MAS Advocate
OWASP Mobile Application Security reconoce a vulnit por sus contribuciones continuadas a MASVS-RESILIENCE, a las pruebas atómicas del OWASP MASTG y a demostraciones reproducibles.
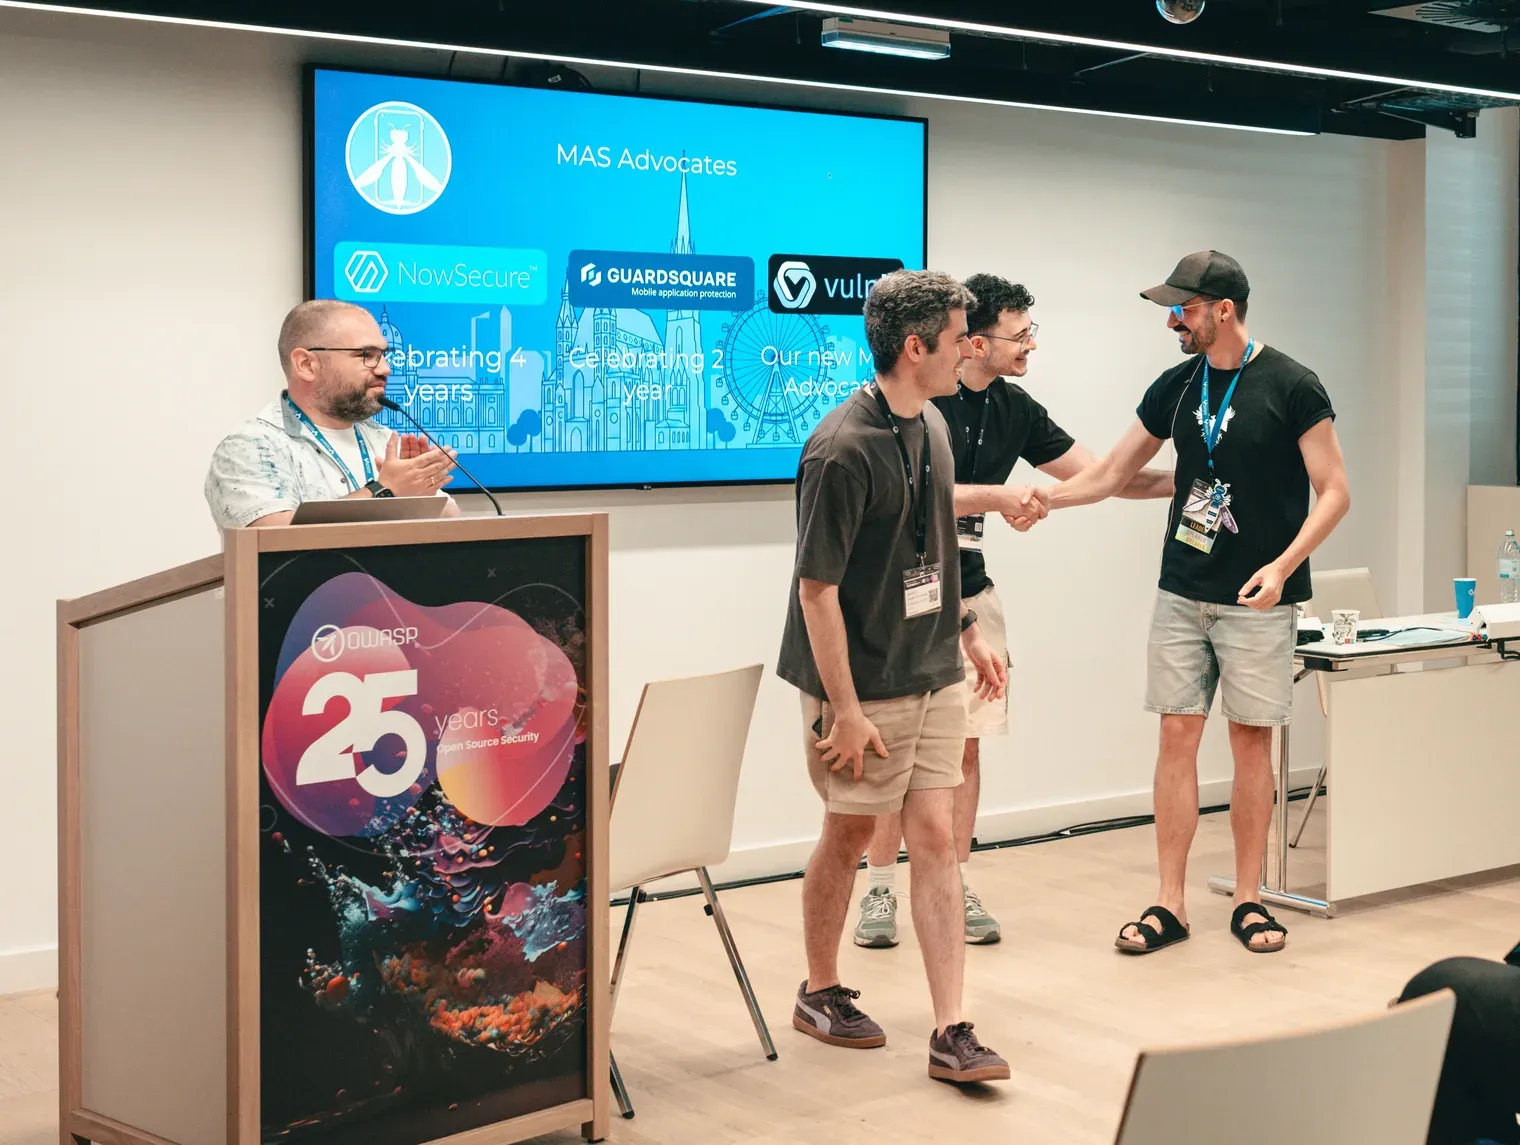
El 15 de julio de 2026, el proyecto OWASP Mobile Application Security reconoció a vulnit como nuevo OWASP MAS Advocate por sus contribuciones continuadas a los estándares de seguridad de aplicaciones móviles.
Este reconocimiento nos importa porque refleja el tipo de trabajo que queremos hacer: contribuciones técnicas que otros equipos de seguridad pueden revisar, reproducir y usar. También reconoce el tiempo que Jacobo Casado y Sergio García han dedicado a las sesiones de trabajo de OWASP MAS, a la migración de pruebas, a las demostraciones ejecutables y a la revisión técnica.
El anuncio oficial de OWASP MAS describe el estatus de Advocate como la máxima forma de reconocimiento del proyecto para las organizaciones con contribuciones continuadas y de gran impacto.
Qué ha aportado vulnit
Nuestro trabajo se ha centrado en MASVS-RESILIENCE, la parte del OWASP Mobile Application Security Verification Standard que trata la resistencia a la depuración, la manipulación, la ingeniería inversa, los emuladores y la instrumentación dinámica.
La contribución incluye:
- la migración de 9 pruebas de la versión 1 del OWASP MASTG a 17 pruebas más concretas de la versión 2
- 16 demostraciones ejecutables con la salida verificada en el dispositivo
- la documentación de técnicas prácticas con scripts de Frida y comandos de radare2
- la revisión y el desarrollo conjunto de material técnico con otros colaboradores de OWASP MAS
- la participación constante en las reuniones del OWASP MAS Task Force y en los debates sobre el estándar
Este trabajo es público y se puede revisar: puedes consultar las pull requests de Jacobo Casado y Sergio García en el repositorio del OWASP MASTG.
Dividir pruebas amplias en pruebas más pequeñas y atómicas hace que cada método sea más fácil de entender, ejecutar, revisar y mantener. Las demostraciones ejecutables también concretan el comportamiento esperado: quien las lee puede seguir la técnica, ver la salida del dispositivo y entender qué evidencia respalda el resultado.
Por qué importa que la evidencia sea reproducible
Un estándar de pruebas es más útil cuando sus métodos se relacionan claramente con un comportamiento observable.
Un identificador de prueba o un resultado PASS/FAIL no basta por sí solo. Los equipos de seguridad también necesitan entender:
- qué flujo de trabajo y qué entorno produjeron el comportamiento
- qué ocurrió en la aplicación y en el dispositivo
- qué señales estáticas o en tiempo de ejecución fueron relevantes
- cómo puede reproducir la observación otro investigador
- por qué la evidencia respalda la conclusión
Este principio es central en cómo entendemos la seguridad móvil en vulnit. Los estándares aportan un lenguaje común y un método de prueba revisable. La evidencia de ejecución muestra qué ocurrió en una ejecución concreta de la aplicación. El resultado más sólido conecta las dos cosas.
Qué significa el reconocimiento
El estatus de OWASP MAS Advocate reconoce la contribución a la comunidad.
Para nosotros, demuestra que el equipo puede aportar trabajo de ingeniería útil a uno de los estándares abiertos de seguridad móvil más importantes. También nos da la responsabilidad de seguir participando, revisando, probando y compartiendo material práctico con la comunidad.
Agradecemos a los mantenedores y colaboradores de OWASP MAS que revisaron el trabajo y colaboraron con nosotros durante todo el proceso.
Lee el anuncio completo en la web de OWASP Mobile Application Security.